Notificare privind campania de phishing care vizează Hostico
Brandul Hostico este vizat de o campanie de phishing de amploare. Aflați cum identificați mesajele frauduloase și ce măsuri de protecție vă recomandăm.
În ultimele două zile, brandul Hostico a devenit ținta unei campanii de phishing de amploare, prin intermediul căreia sunt distribuite mesaje e-mail frauduloase ce folosesc în mod neautorizat identitatea companiei noastre. Scopul acestor mesaje este de a induce în eroare destinatarii și de a-i determina să acceseze pagini web malițioase, unde le pot fi compromise datele personale, informațiile de autentificare sau datele bancare.
Primele semnalări au fost recepționate sâmbătă, 10 octombrie 2026, în jurul orei 13:00, când mai mulți destinatari ne-au adus la cunoștință existența unor e-mailuri suspecte, prezentate ca fiind comunicări oficiale Hostico. Pe parcursul zilei de duminică, 11 octombrie 2026, activitatea frauduloasă s-a intensificat considerabil, fiind identificate valuri repetate de mesaje distribuite către deținătorii de domenii .ro.
Ce măsuri am luat până în prezent?
Imediat după recepționarea primelor sesizări, am început demersurile necesare pentru informarea utilizatorilor și limitarea impactului acestei campanii.
Într-o primă etapă, am publicat avertizări în secțiunea de notificări a website-ului Hostico, precum și pe canalele noastre oficiale de social media, pentru a atrage atenția asupra mesajelor frauduloase aflate în circulație.
În paralel, au fost transmise notificări de abuz către entitățile responsabile de administrarea domeniilor implicate în atac. Aceste sesizări au vizat atât domeniul asociat adreselor utilizate pentru expedierea mesajelor, cât și domeniul folosit pentru redirecționarea destinatarilor către paginile malițioase.
Având în vedere intensificarea campaniei în cursul zilei de duminică, 11 octombrie 2026, am decis extinderea măsurilor de informare. Astfel, a fost transmisă o notificare prin newsletter către toți clienții Hostico, iar prezenta informare a fost publicată și pe blogul nostru, pentru a putea fi consultată de orice persoană care primește un asemenea mesaj.
Cum pot fi identificate mesajele frauduloase?
Atacatorii încearcă să creeze impresia că mesajele provin din partea Hostico, folosind numele companiei și elemente care pot sugera o comunicare legitimă. Astfel de tentative pot invoca probleme legate de servicii, domenii, facturi sau securitatea contului, pentru a determina destinatarii să acționeze fără să verifice autenticitatea solicitării.
Un element important îl reprezintă linkurile incluse în aceste mesaje. Acestea direcționează utilizatorii către website-uri care imită pagini legitime, cu scopul de a colecta informațiile introduse, inclusiv parole sau date ale cardurilor bancare.
Pentru a facilita identificarea acestor tentative de fraudă, prezentăm mai jos un exemplu de mesaj transmis în cadrul campaniei actuale. Acesta ilustrează modul în care atacatorii încearcă să folosească identitatea Hostico pentru a conferi credibilitate solicitărilor și pentru a determina destinatarii să acceseze linkuri externe.
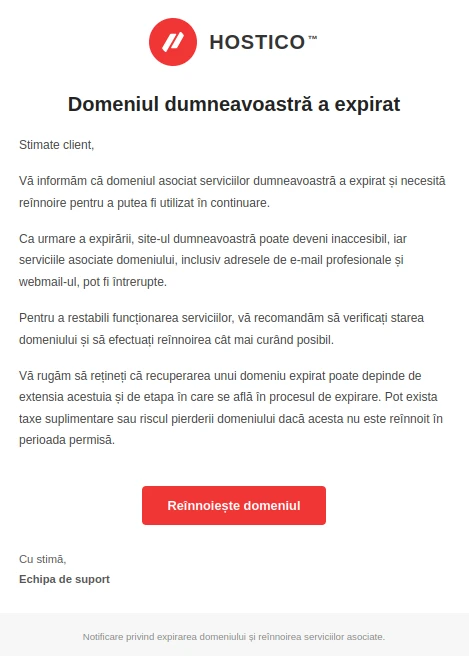
Menționăm că exemplul prezentat nu reprezintă neapărat singura variantă a mesajelor aflate în circulație, fiind varianta care a fost identificată pe moment. Conținutul, adresele expeditorilor și linkurile utilizate pot fi modificate pe parcursul campaniei, motiv pentru care recomandăm să nu vă bazați exclusiv pe asemănarea cu mesajul ilustrat.
Până în acest moment, printre adresele identificate în distribuirea mesajelor frauduloase se numără:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Important: Cele două adrese de email, nu sunt neapărat singurele folosite . Atacatorii pot utiliza și alte adrese de e-mail sau domenii pentru continuarea campaniei. Din acest motiv, recomandăm verificarea oricărui mesaj suspect, indiferent de adresa sau numele expeditorului afișat.
Precizăm că aceste mesaje nu sunt expediate de Hostico și nu reprezintă comunicări oficiale ale companiei noastre.
Cum verificați dacă un mesaj provine de la Hostico?
Comunicările oficiale referitoare la serviciile contractate sunt transmise către adresele de e-mail asociate conturilor de client sau subcontactelor autorizate. Printre adresele oficiale utilizate de Hostico se numără:
- office@hostico.ro | office@hostico.com
- comercial@hostico.ro | commercial@hostico.com
- tehnic@hostico.ro | tehnic@hostico.com
Verificarea adresei expeditorului reprezintă un prim pas, însă nu trebuie să fie singurul criteriu luat în considerare, deoarece anumite mesaje frauduloase pot falsifica inclusiv informațiile afișate în câmpul expeditorului.
În cazul în care primiți un mesaj care solicită efectuarea unei plăți, actualizarea datelor de autentificare sau confirmarea unor informații personale, vă recomandăm să accesați direct website-ul hostico.ro, introducând manual adresa în browser, fără a utiliza linkurile din mesajul suspect.
Facturile și situația plăților pot fi verificate în zona de client Hostico, în secțiunea Financiar. Orice operațiune de plată trebuie efectuată exclusiv prin intermediul canalelor oficiale și al procesatorului de plăți utilizat de Hostico.
Ce trebuie să faceți dacă ați accesat un link suspect?
Dacă ați primit unul dintre aceste mesaje, simpla recepționare a e-mailului nu înseamnă că informațiile dumneavoastră au fost compromise. Este însă important să nu accesați linkurile și să nu furnizați date prin intermediul paginilor indicate.
În situația în care ați accesat deja un link fraudulos sau ați introdus informații pe o pagină suspectă, vă recomandăm să luați următoarele măsuri, în funcție de datele divulgate:
- Schimbați parola contului Hostico. Dacă ați introdus datele de autentificare pe o pagină suspectă, efectuați imediat resetarea parolei contului de client. Dacă aceeași parolă este utilizată și pentru alte servicii, modificați-o și în cadrul acestora.
- Activați autentificarea în doi factori (2FA). Această funcționalitate oferă un nivel suplimentar de protecție împotriva accesului neautorizat. Puteți consulta documentația privind activarea autentificării în doi factori.
- Contactați imediat banca emitentă a cardului. Dacă ați furnizat date bancare sau informații despre card, solicitați evaluarea situației și, dacă este necesar, blocarea sau înlocuirea cardului pentru prevenirea tranzacțiilor neautorizate.
- Verificați activitatea conturilor. Urmăriți eventualele autentificări neobișnuite, modificări nesolicitate și tranzacții pe care nu le recunoașteți.
- Verificați securitatea dispozitivului. Dacă ați descărcat sau executat fișiere provenite din mesajele suspecte, efectuați o scanare cu o soluție de securitate actualizată.
Campaniile de phishing pot evolua rapid, atât prin schimbarea adreselor de expediere, cât și prin utilizarea unor noi domenii sau variante de mesaje. Tocmai de aceea, identificarea unei adrese frauduloase nu garantează că tentativele ulterioare vor folosi aceeași sursă.
Vă încurajăm să tratați cu precauție orice comunicare nesolicitată care vă cere să efectuați urgent o plată, să vă autentificați sau să furnizați informații confidențiale. În cazul în care există neclarități, verificarea directă prin canalele oficiale este întotdeauna preferabilă accesării unui link dintr-un mesaj suspect.
Pentru întrebări, verificarea autenticității unor mesaje sau raportarea unor tentative de phishing care folosesc identitatea Hostico, ne puteți contacta la office@hostico.ro sau prin intermediul paginii oficiale de contact.
Vă mulțumim tuturor celor care ne-ați semnalat aceste tentative. Informațiile transmise ne-au permis să reacționăm încă de la primele mesaje identificate și să informăm într-un timp scurt un număr cât mai mare de utilizatori.

